


Содержание
Кибервойна против Ирана: полная хроника операции Roaring Lion
28 февраля 2026 года, 9:45 утра по Тегерану. В доме на Пастер-стрит собрались на субботнее совещание высшие чины иранского режима. Через несколько минут после первых взрывов по кварталу вокруг резиденции верховного лидера Али Хаменеи ударили тридцать ракет. Охрана не успела предупредить никого — сотовые вышки в радиусе квартала отключились за минуты до удара. А почти все камеры дорожного движения Тегерана к тому моменту уже несколько лет транслировали картинку на серверы в Тель-Авиве.
Так началась операция Roaring Lion — израильское название совместного израильско-американского удара по Ирану, известного в Пентагоне как Epic Fury. Военная часть этой истории уже разобрана десятками аналитиков: сотни самолётов, крылатые ракеты, убитый Верховный лидер. Но настоящий сюжет — в другом. Впервые в новейшей истории кибервойна не сопровождала военную операцию, а открывала её. Пакет данных полетел раньше первой бомбы.
Rising Lion, июнь 2025 года: репетиция задолго до Roaring Lion
У Roaring Lion есть прямой предшественник — и спутать их немудрено хотя бы из-за названий. 13 июня 2025 года, в 3:20 ночи, Израиль в одиночку, без прямого участия США, начал операцию Rising Lion («Ам ке-лави» — «народ как лев»): удар по ядерной программе Ирана и военному руководству. Более двухсот самолётовылетов F-35I и F-15I поразили свыше ста целей, включая объекты обогащения урана в Натанзе, Исфахане и Фордо. Погибли, по разным оценкам, до четырнадцати иранских ядерных учёных, командующий КСИР Хоссейн Салами и, предположительно, начальник генштаба Мохаммад Багери.

Военной части предшествовали месяцы разведки, саботажа и киберпроникновений, которые вели Моссад и подразделение радиоэлектронной разведки 8200. По оценке аналитиков War on the Rocks, именно эта подготовка позволила подавить свыше семидесяти иранских зенитных комплексов и расчистить коридор для дальнейших ударов. За десять часов до вылета старшие офицеры военной разведки и ВВС собрались в отеле в центре Израиля, чтобы определить «центры тяжести» войны — какие цели дадут максимальный эффект. Следом на базе подразделения 8200 прошёл семинар для 120 офицеров — от подполковника до бригадного генерала, — где вся эта разведка превращалась в план удара. Иран, судя по всему, оценил роль 8200 верно: позже иранские ракеты целили в штаб-квартиру подразделения на севере Тель-Авива.
Rising Lion стала генеральной репетицией Roaring Lion: та же связка «разведка — киберподготовка — точечная ликвидация», тот же почерк одновременного удара по инфраструктуре и по конкретным людям. Разница в масштабе и в том, что во второй раз Израиль действовал не один.
Кто нажал на курок первым: киберкомандование США как «first mover»
Председатель Объединённого комитета начальников штабов США генерал Дэн Кейн на брифинге в Пентагоне произнёс формулировку, которая войдёт в учебники военной доктрины: киберкомандование США (CYBERCOM) и космическое командование (USSPACECOM) стали «первыми, кто вступил в бой» — за счёт «наслоения некинетических эффектов». По его словам, скоординированные космические и кибероперации «эффективно нарушили работу систем связи и датчиков по всей зоне ответственности, лишив противника возможности видеть, координироваться и реагировать».

1250 целей за 48 часов
За первые двое суток операции американские и союзные силы поразили более 1250 целей на территории Ирана. Иранские радиолокационные станции и системы ПВО были ослеплены программными средствами ещё до того, как американские самолёты вошли в воздушное пространство страны. Цели киберкомандования называют «цифровыми точками входа» — уязвимыми узлами на периферии засекреченных военных сетей: маршрутизаторами, серверами, периферийными устройствами, которые физически подключены к системам управления ПВО, но доступны через открытые интерфейсы.
Задача киберкомандования не в том, чтобы разрушить железо. Она в том, чтобы перерезать нерв — канал, по которому радар передаёт координаты цели зенитному расчёту. Пока непонятно, сколько именно таких «перерезаний» произошло 28 февраля — Кейн подробностей не раскрыл, а бывшие офицеры кибервойск в разговорах с профильными изданиями ограничились «информированными предположениями». Возможно, часть этой картины так и останется засекреченной ещё долго.
Израиль обрушивает интернет целой страны
Пока американцы слепили радары, Израиль вёл то, что аналитики называют крупнейшей кибератакой на государство в истории. Интернет-трафик Ирана обрушился до 1-4% от нормального уровня — зафиксировано мониторинговой организацией NetBlocks в первые часы утра 28 февраля. Речь не о рядовом DDoS: удар пришёлся одновременно по BGP-маршрутизации, DNS-инфраструктуре и SCADA/ICS-системам управления — то есть по трём разным слоям инфраструктуры одновременно. По данным разбора итальянского издания ICT Security Magazine, ядро наступательной операции уложилось примерно в четыре часа — именно за это время режим успел ввести тотальный блэкаут, отрезав себя от внешнего мира уже своими руками.

Приложение для намаза как оружие психологической войны
Отдельная линия удара — гражданская инфраструктура повседневности. Взломано приложение-календарь молитв BadeSaba (от пяти до тридцати миллионов установок, оценки расходятся) — через него военнослужащим рассылали сообщения о капитуляции и дезертирстве. Захвачены сайт и вещание государственного информагентства IRNA. Спутниковые телеканалы на несколько часов заменили обращениями Дональда Трампа и Биньямина Нетаньяху. Параллельно Моссад запустил Telegram-канал на фарси, обращаясь к «иранским братьям и сёстрам» и приглашая делиться контентом об их «справедливой борьбе против режима».
Совпадение по времени здесь работает точнее любой прокламации. Уведомление в BadeSaba пришло сразу после первых взрывов, с текстом «помощь пришла» — а следом инструкции по сдаче. Атрибуция размыта намеренно, замечают в RUSI: это менее очевидная операция, чем захват спутникового канала, но она и не должна быть очевидной.
Пять лет слежки за камерами Тегерана ради удара по Хаменеи
История взлома камер видеонаблюдения Тегерана — вероятно, главный сюжет всей операции, и он почти не пересекается с темой «кибервойны» в узком смысле. Это скорее история о том, как государственная система контроля протестов превратилась в инструмент убийства человека, который эту систему выстраивал.

Офицер разведки: «Мы знали Тегеран, как знаем Иерусалим»
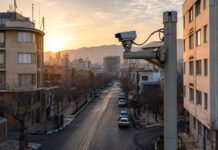
По данным расследования Financial Times, основанного на разговорах с действующими и бывшими офицерами израильской разведки, Израиль годами взламывал практически все камеры уличного движения Тегерана. Картинка шифровалась и передавалась на серверы в Тель-Авиве и на юге Израиля. Один конкретный ракурс камеры возле Пастер-стрит показывал, где паркуют личные машины охранники Хаменеи — и по этому единственному кадру аналитики восстановили расписание смен, маршруты и круг лиц, которых охраняли в тот или иной день.
«Мы знали Тегеран, как знаем Иерусалим», — сказал действующий израильский офицер разведки в разговоре с FT, — «Когда знаешь место так же хорошо, как улицу, на которой вырос, замечаешь любую мелочь не на своём месте».
Данные с камер были лишь одним потоком в системе, куда стекались сигналы Управления военной разведки, агентурные данные Моссада и, по данным FT, основная аналитическая нагрузка легла на подразделение 8200 — радиоэлектронную разведку Израиля.
Директива 2001 года и «конвейер целей»
Бывший высокопоставленный сотрудник Моссада Сима Шайн рассказала FT, что стратегический фокус на Иране восходит к директиве 2001 года — тогдашний премьер Израиля Ариэль Шарон поручил главе разведки Меиру Дагану сделать Исламскую Республику приоритетной целью. С тех пор прошло почти четверть века. Один из источников описал итоговую систему как «конвейер с единственным продуктом — целями»: визуальная разведка, человеческие источники, радиоперехват, спутниковые снимки — на входе, четырнадцатизначная сетка координат — на выходе.
Израиль также вывел из строя элементы примерно дюжины вышек сотовой связи возле Пастер-стрит — так, чтобы звонки охране казались «занято», а предупреждение просто не дошло. То, что камеры Тегерана скомпрометированы, не было тайной: взломы фиксировались с 2021 года, и год назад иранский политик публично предупреждал о риске. Предупреждение не помогло.
Остаётся вопрос, на который пока никто не ответил прямо: если утечка была известна годами, почему иранские спецслужбы не заменили инфраструктуру целиком. Экономия, бюрократическая инерция или уверенность, что до такого не дойдёт — сказать сложно.
Ответный удар: шестьдесят иранских группировок и атака без единого вредоноса
Блэкаут парализовал координацию иранских государственных киберподразделений на часы, если не на сутки. Но за пределами страны к 2 марта активизировались порядка 60 хактивистских группировок, включая пророссийские коллективы. Unit 42 компании Palo Alto Networks зафиксировала SMS- и фишинговые кампании с вредоносом RedAlert для Android, волну DDoS-атак, дефейсы сайтов, кражи данных и первые случаи вайперов. Проиранские группы успели взломать израильские энергокомпании и топливораспределительную инфраструктуру Иордании.

Stryker: как медицинская компания из Мичигана стала полем боя
Самый резонансный удар этой волны пришёлся не по военной цели. 11 марта хакерская группа Handala взломала административный аккаунт производителя медтехники Stryker в облачной платформе Microsoft Intune — и без единого байта вредоносного кода запустила синхронный сброс настроек на более чем 200 тысячах устройств в 79 странах. Технику этого типа называют living off the land — злоумышленники используют легитимные административные инструменты компании против неё самой, из-за чего традиционные средства защиты часто просто не видят угрозы.
Handala заявила о краже 50 терабайт данных (цифра не подтверждена независимо) и объяснила атаку местью «за жестокий удар по школе в Минабе». Stryker — компания с оборотом 22 миллиарда долларов, продукция которой стоит в больницах шестидесяти с лишним стран: хирургические системы, дефибрилляторы, платформы связи для скорой помощи. В Мэриленде бригады скорой на время потеряли возможность передавать в больницы кардиограммы через фирменную платформу Lifenet — последствие, которое компания предпочла бы не афишировать.
21 марта Минюст США официально связал атаку на Stryker с иранским Министерством разведки и безопасности (MOIS). ФБР изъяло четыре домена Handala, включая Handala-Hack.to. Часы спустя группировка развернула запасную инфраструктуру и высмеяла изъятие в своём Telegram-канале. Госдепартамент назначил награду в 10 миллионов долларов за информацию о причастных. Директор ФБР Кэш Патель заявил, что бюро работает «24/7», реализуя трамповскую «Киберстратегию для Америки». Против самой Stryker сотрудники уже подали минимум шесть исков — за утечку личных данных.
Молчание Predatory Sparrow
Здесь есть одна странность. Произраильская группа Predatory Sparrow (Gonjeshke Darande) — самая результативная сила прошлых раундов кибервойны против Ирана — в 2026 году практически не заявляла о себе. В 2021 году она вывела из строя 4000 заправок, разместив на экранах насосов портрет Хаменеи. В 2022-м вызвала пожар на металлургическом заводе в Хузестане. В декабре 2023-го снова остановила заправки по всей стране. В июне 2025-го, во время так называемой «двенадцатидневной войны», группа стёрла данные Bank Sepah и «сожгла» порядка 90 миллионов долларов на криптобирже Nobitex, которая, по данным Chainalysis, за годы работы провела через себя свыше 11 миллиардов долларов и обслуживала кошельки, связанные с иранским правительством и подсанкционными российскими биржами Garantex и Bitpapa.
А в феврале 2026-го, в разгар самой масштабной эскалации за всю историю противостояния, — тишина. Между декабрьскими атаками на заправки 2023 года и ударом по Bank Sepah в 2025-м тоже был перерыв почти в полтора года. Совпадение почерка с паузами или что-то изменилось в характере отношений группы с её кураторами — не ясно ни одному из опрошенных аналитиков.
От Stuxnet до Roaring Lion: кибервойна перестала прятаться
Stuxnet в 2010-м работал в тени — атрибуция заняла годы, цель была одна, и вся конструкция строилась вокруг правдоподобного отрицания. Roaring Lion устроен ровно наоборот: показан миру демонстративно, синхронизирован с двумя сотнями истребителей, признан обеими сторонами в первые же часы. Это не операция под прикрытием. Это заявление о том, как теперь выглядит сращивание кибер- и кинетической войны.

Камеры видеонаблюдения, которые Иран ставил, чтобы отслеживать участников январских протестов, обернулись против режима, который их устанавливал. Симметрия здесь настолько ровная, что почти читается как урок — вот только для кого именно он предназначен, для Тегерана или для десятков других столиц с такими же камерами на перекрёстках, вопрос открытый.